redigeret 23. september 2026
Indholdsfortegnelse
Digital suverænitet er nemmere at tale om end at leve efter
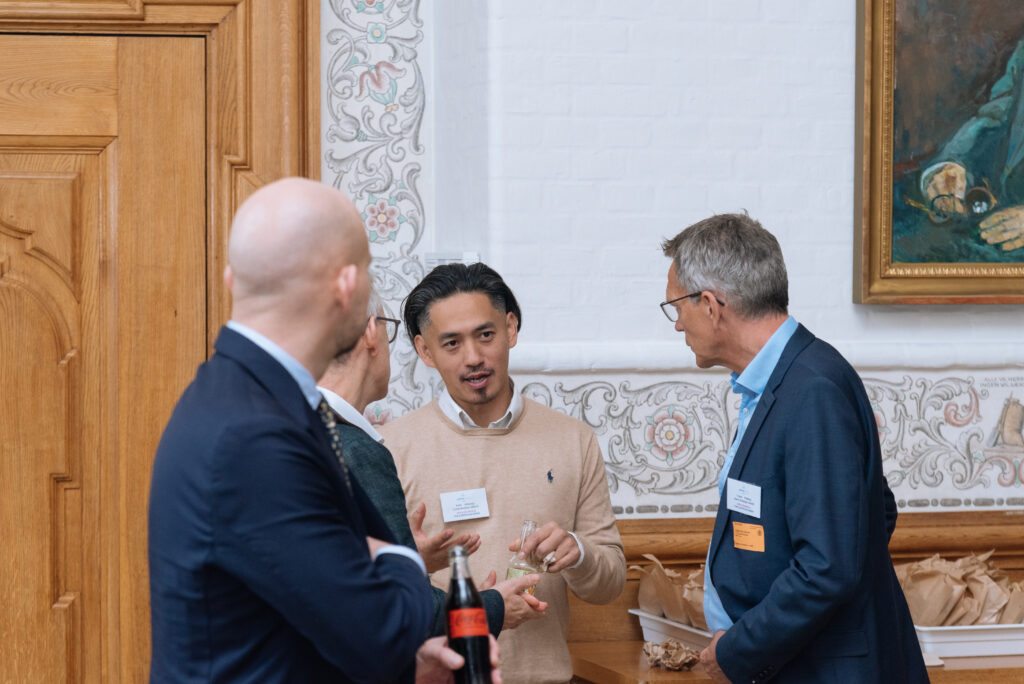
Den 23. oktober 2025 afholdt OpenForum Europe en konference om open source og digital suverænitet på Christiansborg. Programmet handlede om Europas teknologiske afhængigheder, open source som strategisk mulighed og om, hvordan den offentlige sektor kan få større reel valgfrihed på teknologimarkedet. Et panel hed ligefrem The Danish Public Sector & Open Source: What is Missing?, og konferencen satte blandt andet fokus på interoperabilitet, kompetencer, indkøbspraksis og vendor lock-in. Peter Ganten, formand for Open Source Business Alliance – Bundesverband für digitale Souveränität, deltog blandt andet i panelet om open source i europæisk og dansk politik. (OpenForum Europe, 23. oktober 2025. OpenForum Europe).
Det interessante ved programmet er, hvor bredt problemstillingen allerede dengang blev beskrevet. Digital suverænitet handlede ikke kun om software eller om en ideologisk kamp mellem open source og store proprietære leverandører. Den handlede om autonomi, konkurrenceevne, resiliens, institutionelle kompetencer og muligheden for at styre kritisk digital infrastruktur.
Det er samtidig en problemstilling, som store organisationer let kan have svært ved at prioritere. Drift, økonomi, projekter, godkendelser, politiske hensyn og akutte problemer konkurrerer konstant om opmærksomheden. Det langsigtede taber let til det, der står øverst på dagsordenen den pågældende uge.
Det er forståeligt. Men når det handler om strategiske afhængigheder, er passivitet også et valg.
Hvis kritisk teknologi, kompetencer, data og arbejdsprocesser over tid bindes stadig tættere til leverandører, som organisationen reelt ikke kan erstatte, opstår der en strategisk retning, uanset om den nogensinde er blevet besluttet samlet. At afhængigheden er vokset frem gennem mange mindre indkøb, licensfornyelser, projektbeslutninger og arkitekturvalg gør den ikke mindre reel.
Den mekanisme er heller ikke særegen for it. Europa har de seneste år lært den samme lektie om energi, forsvar, ammunition, råstoffer og industrielle forsyningskæder. Der kan være gode økonomiske og praktiske grunde til at gøre sig afhængig af andre. Problemet viser sig, hvis alternativerne forsvinder, og afhængigheden pludselig begrænser den politiske, økonomiske eller sikkerhedsmæssige handlefrihed.
I den offentlige sektor burde det være særlig svært at overse. Digital infrastruktur er efterhånden en del af selve statens evne til at fungere. Sagsbehandling, udbetalinger, sundhed, skat, beskæftigelse, kommunikation og stadig flere dele af vores beredskab er afhængige af digitale systemer. Digitaliseringsstyrelsen beskriver selv, at øget digitalisering medfører risiko for øget afhængighed af få teknologivirksomheder, og at myndigheder, borgere og virksomheder i praksis kan opleve få reelle alternativer til de valgte løsninger. (Digitaliseringsstyrelsen, Digital suverænitet, 2026. Digitaliseringsstyrelsen).
Det er godt, at problemet nu står så tydeligt beskrevet.
Det er også temmelig sent.
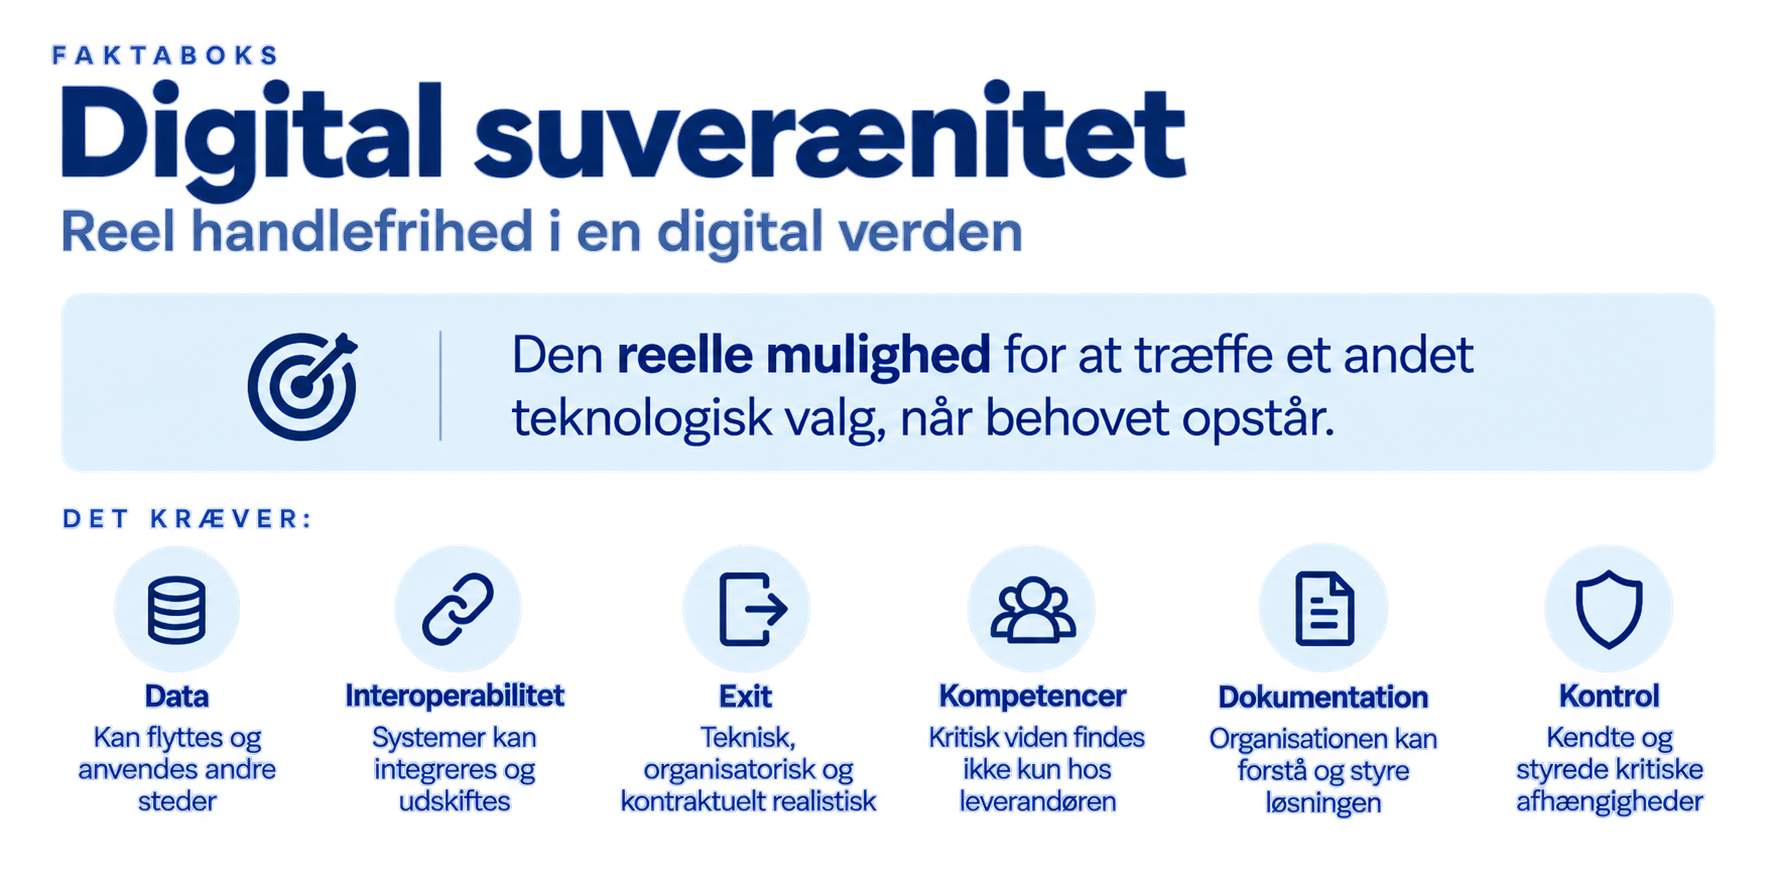
Definition – digital suverænitet
Måske er problemet større end digital suverænitet
Jeg er begyndt at spekulere på, om forklaringen på den manglende handling måske skal findes et andet sted.
Måske handler vores digitale afhængighed også om en bredere måde at tænke strategisk kapacitet på. Danmark har gennem årtier valgt at skabe sikkerhed og handlekraft gennem alliancer, internationale samarbejder og adgang til kapaciteter, som vi ikke nødvendigvis selv kontrollerer. Militært er NATO og det tætte forsvarssamarbejde med USA helt centrale. Det er rationelt for et lille land. Men det rejser stadig et grundlæggende spørgsmål: Hvor meget strategisk handlefrihed ønsker vi selv at opbygge?
NATO har selv peget på, at de europæiske allierede og Canada gennem for lang tid var for afhængige af amerikansk militær kapacitet og ikke tog tilstrækkeligt ansvar for deres egen sikkerhed. (NATO, 26. marts 2026.) NATO
Udviklingen omkring Grønland gør sondringen endnu mere konkret. Den 18. september 2026 meddelte Grønland, Danmark og USA, at de forventer at indgå en ny aftale om sikkerheden i Arktis og Nordatlanten. Fra dansk og grønlandsk side understreges det, at aftalen skal anerkende Kongerigets suverænitet og territoriale integritet samt det grønlandske folks ret til selvbestemmelse. Den amerikanske præsident har samtidig beskrevet aftalen som en ordning, der giver USA permanent kontrol over sikkerheden i Grønland. De nærmere vilkår er endnu ikke offentliggjort, og aftalen er endnu ikke underskrevet og ratificeret. Statsministeriet
Det interessante i denne sammenhæng er derfor ikke at foregribe, hvad aftalen juridisk kommer til at betyde. Det interessante er forskellen mellem suverænitet på papiret og den praktiske evne til selv at levere den kapacitet, som suveræniteten hviler på.
Jeg synes, det er værd at stille det samme spørgsmål på det digitale område.
Hvis vores vigtigste cloudplatforme, kontorpakker, identitetsløsninger, sikkerhedsprodukter, AI-modeller, chips og dataplatforme i praksis kontrolleres af leverandører, som vi ikke selv kan erstatte, kan den formelle kontrol stadig være intakt, mens den praktiske handlefrihed er begrænset.
I gode tider kan det ligne effektiv arbejdsdeling. Først når omgivelserne ændrer sig, bliver det tydeligt, hvor meget af handlefriheden der faktisk ligger hos andre.
Det er måske en del af forklaringen på, hvorfor digital suverænitet er så vanskelig at gøre til et reelt politisk projekt. Diskussionen handler i sidste ende ikke kun om open source eller amerikansk cloud. Den handler om, hvor meget strategisk handlefrihed Danmark ønsker at have selv — og hvor stor afhængighed vi bevidst er villige til at acceptere.
Det gælder digitalt. Det gælder militært. Det gælder industrielle forsyningskæder. Og det gælder i sidste ende også politisk.
Nu taler næsten alle om det
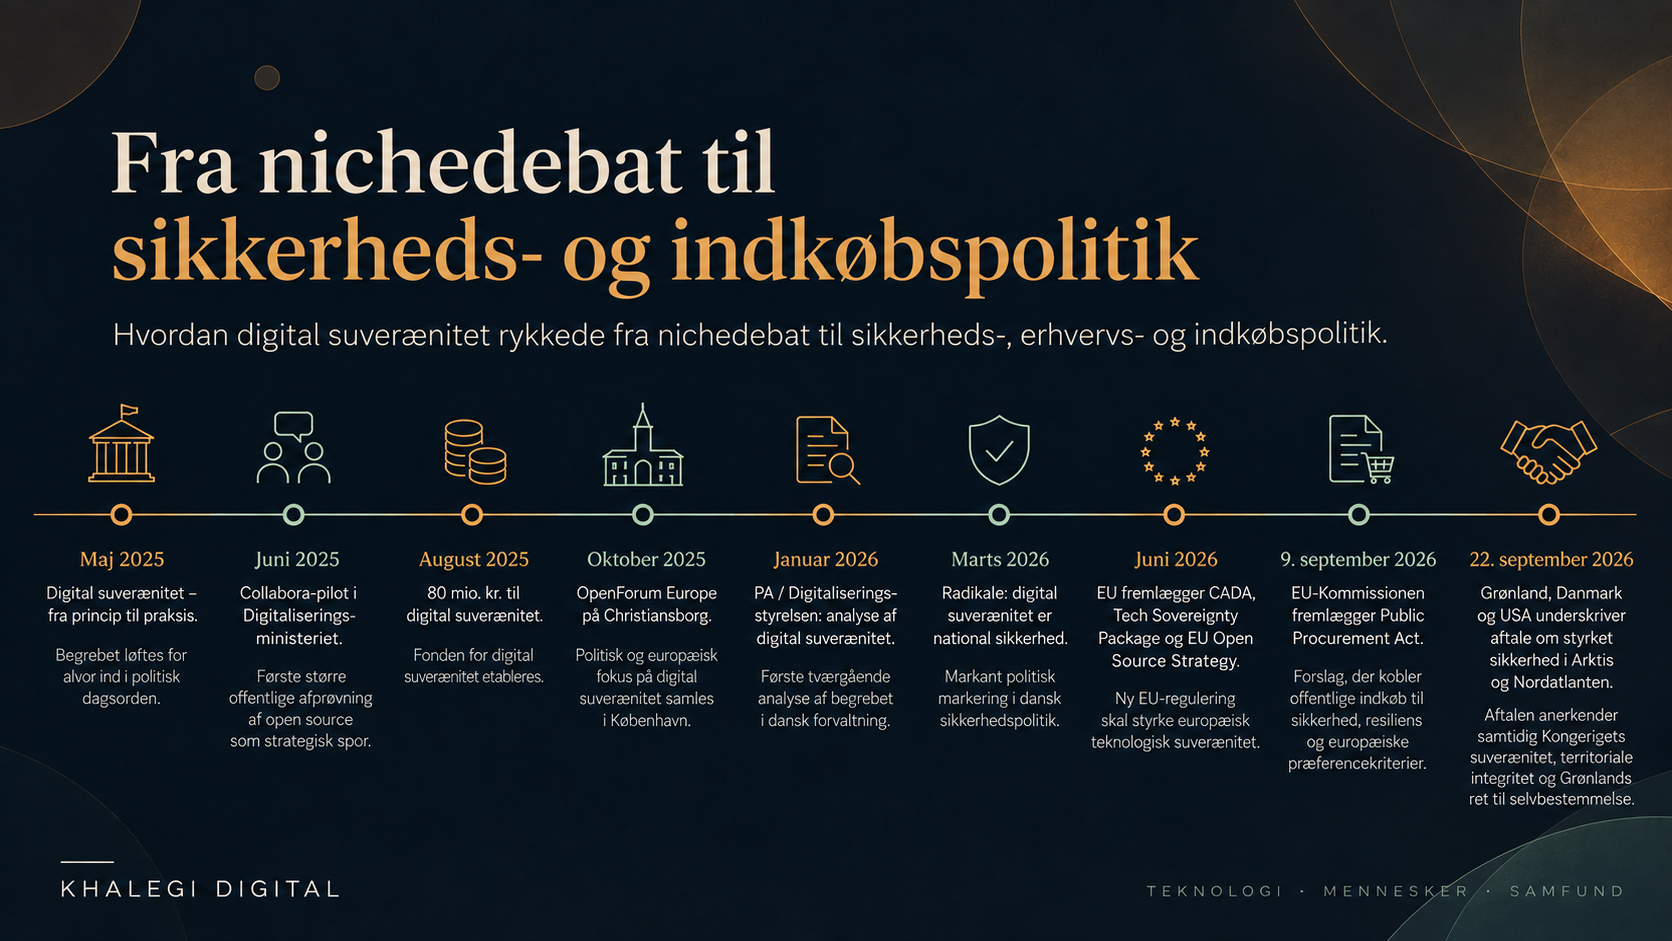
Der er sket meget siden den eftermiddag på Christiansborg. Digital suverænitet er på ganske kort tid rykket langt op på den politiske dagsorden, og det ville være urimeligt at lade som om, der alene bliver talt.
Den daværende digitaliseringsminister Caroline Stage satte i juni 2025 et konkret pilotprojekt i gang, hvor Digitaliseringsministeriet begyndte at teste Collabora som open source-alternativ til Microsoft Office. I august fulgte regeringen op med 80 mio. kr. over perioden 2026-2029 til arbejdet med digital suverænitet. Stage formulerede målet ganske præcist: Danmark kommer ikke til at frigøre sig helt fra de store leverandører, men skal have “valget til at sige fra”. (Digitaliseringsministeriet, 19. juni og 28. august 2025. Pilotprojekt om digital suverænitet; 80 mio. kr. til digital suverænitet).
Lisbeth Bech-Nielsen var som daværende formand for Folketingets Udvalg for Digitalisering og It med til at løfte emnet politisk. Den 8. maj 2025 åbnede hun blandt andet udvalgets høring om Danmarks digitale suverænitet på Christiansborg. Det er værd at anerkende: Før politiske og økonomiske prioriteringer kan ændres, skal et teknisk spørgsmål først løftes op på det niveau, hvor beslutningerne træffes. (Folketinget, 8. maj 2025. Program for høring om digital suverænitet)
Enhedslistens Rosa Lund gik i januar 2026 ned i konkrete spørgsmål om den nationale digitale identitetstegnebog, herunder om rettigheder til afgørende dele af koden kunne ende hos private virksomheder på en måde, der begrænsede statens digitale suverænitet. Det flytter diskussionen fra generelle værdier til ejerskab, rettigheder og tekniske afhængigheder. (Folketinget, L 48, bl.a. spørgsmål 16 og 19, 7. januar 2026. Folketinget – spørgsmål 19)
Liberal Alliances Steffen W. Frølund rejste i august 2026 spørgsmålet om, hvorvidt prioriteringen af kapacitet i elnettet kan begrænse den datacenterkapacitet, som ambitionerne inden for AI, cloud og digital suverænitet kræver. Det viser bredden i problemstillingen: Regnekraft kræver datacentre, datacentre kræver energi, og teknologisk handlefrihed kan ikke løses i én it-afdeling. (Folketinget, L 23, spørgsmål 11-13, 26. august 2026. Folketinget – spørgsmål 12)
Radikale Venstre var blandt de partier, der tidligt gjorde diskussionen tydeligt sikkerhedspolitisk. I marts 2026 argumenterede partiet for, at it skal behandles som kritisk infrastruktur, og foreslog blandt andet europæisk cloudkapacitet og mindre afhængighed af amerikansk digital infrastruktur. Martin Lidegaard gjorde det til et spørgsmål om national sikkerhed. Partiet fremhævede samtidig en vigtig pointe: Løsningerne skal bygges sammen med Norden og EU, men hvert land har selv ansvar for at sætte processen i gang. (Radikale Venstre, Digital suverænitet handler om national sikkerhed, 13. marts 2026. Radikale Venstre).
Det er en vigtig pointe. For europæisk samarbejde er nødvendigt, men det kan også blive en meget bekvem måde at udsætte nationale beslutninger på. Det vender jeg tilbage til.
Dagsordenen er nu nået helt op til statsministeren. På et pressemøde den 19. august 2026 koblede Mette Frederiksen spørgsmålet om, hvem der skal eje fremtidens kunstige intelligens og kvanteteknologi, direkte til sikkerhedspolitik og henviste til de teknologiske afhængigheder hos vores børn, virksomheder, den offentlige sektor og forsvaret. (Statsministeriet, 19. august 2026. Statsministeriet).
Det bliver vanskeligt at komme meget højere op i hierarkiet end det.
Og flere af de mennesker, der nu taler om området, sidder samtidig på poster, hvor de kan flytte noget. Regeringen, der tiltrådte den 3. juni 2026, har Martin Lidegaard som erhvervs- og konkurrencekraftsminister, Christina Egelund som forsknings-, uddannelses- og digitaliseringsminister og Lisbeth Bech-Nielsen som minister for samfundssikkerhed og beredskab.
Regeringsgrundlaget er ovenikøbet usædvanligt direkte. Her står, at dominansen fra få store techvirksomheder uden for Europa har skabt en sårbarhed omkring afgørende kritiske teknologier, og at regeringen vil arbejde for at styrke EU’s digitale suverænitet og digitale handlefrihed. (Regeringen, Det politiske grundlag for firkløverregeringen, juni 2026.) Regeringen
Så ja, der er sket noget. Og jeg er oprigtigt glad for, at flere er hoppet med på vognen.
Problemet er, hvad der sker bagefter
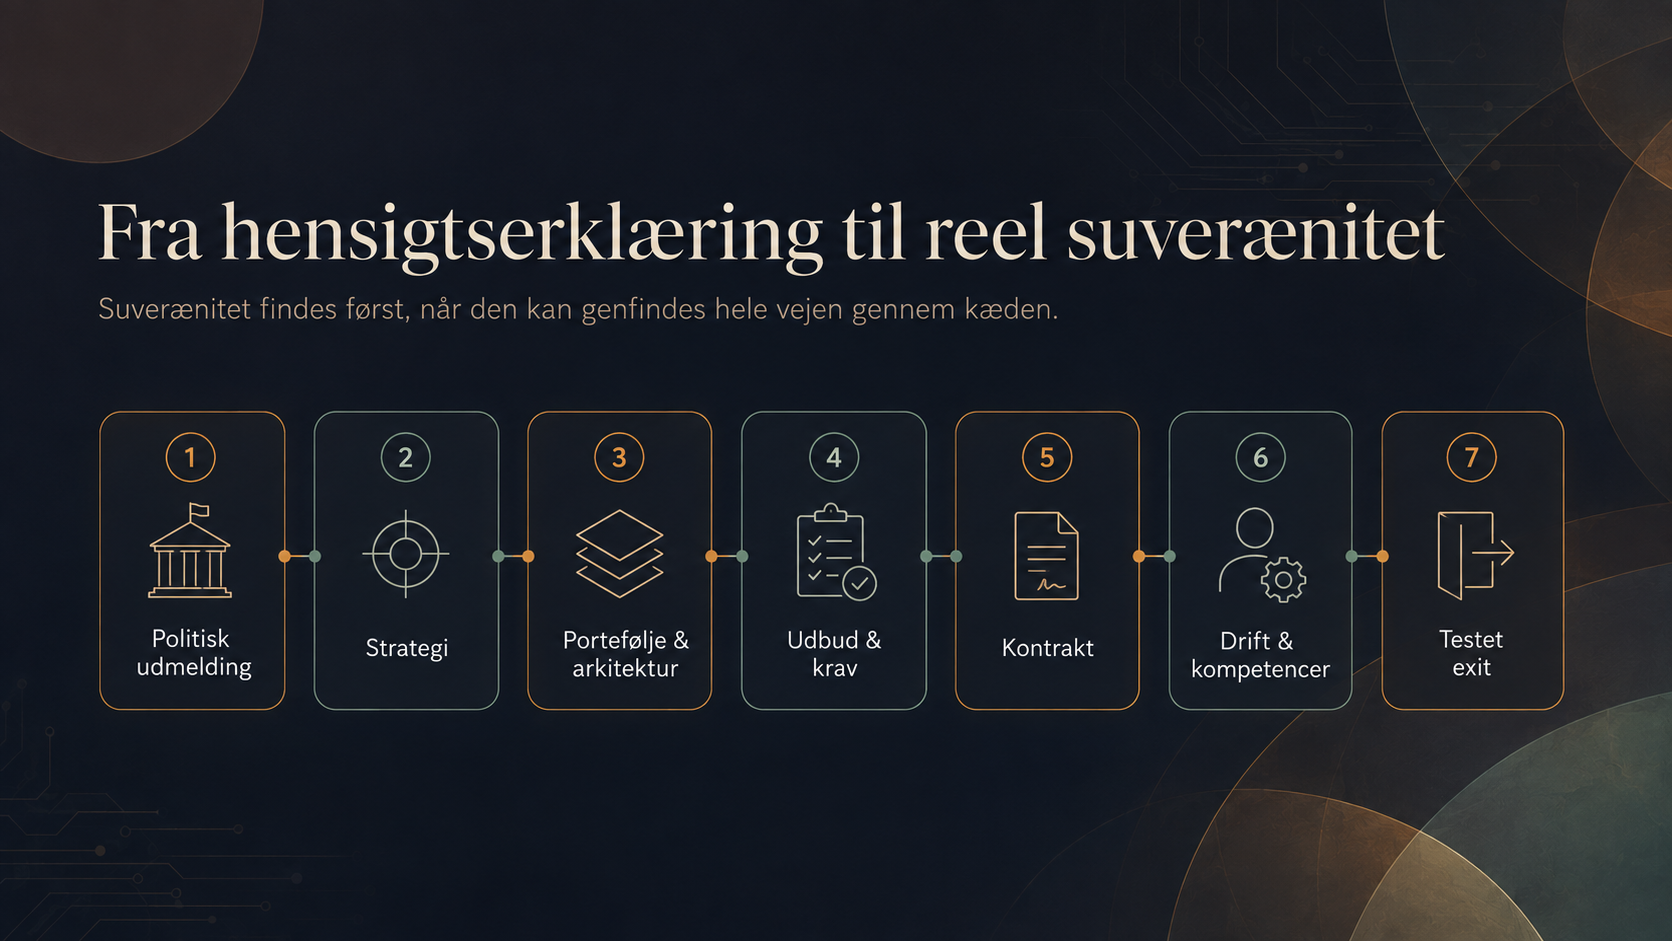
Jeg har skrevet om de her spørgsmål gennem de seneste par år, især om cloud, jurisdiktion, leverandørbindinger, exit, kompetencer og den grundlæggende forskel mellem en kontraktuel ret til at forlade en leverandør og den praktiske evne til faktisk at gøre det.
I maj 2025 forsøgte jeg på khalegi.digital at samle det i Digital suverænitet – fra princip til praksis. Pointen var allerede dér, at suverænitet skulle omsættes til noget, der kunne findes i et it-udbud: åbne API’er, portabilitet, klare exitmekanismer, dokumentation, sikkerhedskrav og kontraktuelle mekanismer, der reducerer lock-in. (KHALEGI DIGITAL, 25. maj 2025. Digital suverænitet – fra princip til praksis).
I august skrev jeg videre om, at offentlige it-udbud i praksis former organisationens digitale retning langt ud over den enkelte kontraktperiode. Hvis strategien siger “digital suverænitet”, mens udbuddet fortsat primært belønner den umiddelbare funktionalitet og pris uden seriøst at behandle interoperabilitet, dokumentation, exit, åbne standarder og fremtidig handlefrihed, har strategien begrænset betydning. (KHALEGI DIGITAL, Strategiske it-udbud: Når indkøb former digital retning, 9. august 2025. KHALEGI DIGITAL).
Diskussionen er langt ældre end mine egne bidrag. Det interessante er, at spørgsmål, der for relativt kort tid siden ofte blev behandlet som tekniske eller teoretiske, nu står meget tydeligt i statens egne analyser.
PA Consultings analyse for Digitaliseringsministeriet, Digitaliseringsstyrelsen, KL og Danske Regioner identificerer fire centrale udfordringer: høj afhængighed af større leverandører og manglende konkurrence, manglende kontrol og transparens over egne data, begrænset kontrol og styring af digitale løsninger samt sårbarheder i den digitale forsyningssikkerhed. Rapporten konstaterer samtidig, at øget kontrol og migrering til alternative teknologier kræver investeringer både teknisk og organisatorisk. (Digitaliseringsstyrelsen/PA Consulting, Digital suverænitet i den offentlige sektor, januar 2026, s. 3. Digitaliseringsstyrelsen – rapporten).
Analysen siger også noget, som burde vække mere opsigt, end jeg synes, det har gjort. PA skriver, at det er deres generelle indtryk, at størstedelen af de offentlige myndigheder ikke har en strategisk stillingtagen til open source, og at anvendelsen primært sker situationsbestemt og ofte bottom-up ud fra praktiske behov. (Digitaliseringsstyrelsen/PA Consulting, januar 2026, s. 9. Digitaliseringsstyrelsen – rapporten).
Vi taler om en offentlig sektor, hvor digitalisering gennem årtier er blevet en stadig mere afgørende del af selve produktionen. Samtidig beskriver statens egen analyse nu høj leverandørafhængighed, begrænset styring og manglende strategisk stillingtagen på et område, der ovenikøbet er rykket ind i sikkerhedspolitikken.
Det er et styringsproblem, mere end det er et teknisk problem.
PA foreslår blandt andet en fælles “suverænitetspakke” til offentlige it-udbud. Den skal efter forslaget give myndighederne konkrete eksempler på krav og kontraktklausuler om blandt andet dataflyt og portabilitet, datalokalisering, krypteringsnøgler, adgang til data, open source-komponenter, leverandørkæder og audits, standardiserede snitflader, kodeadgang, åbne datamodeller, åbne API’er og åbne standarder. Pakken foreslås desuden implementeret i relevante SKI-aftaler. (Digitaliseringsstyrelsen/PA Consulting, januar 2026, s. 35. Digitaliseringsstyrelsen – rapporten).
Jeg er selvfølgelig enig. Det er omtrent dér, jeg selv mener, arbejdet burde have ligget hele tiden.
Men en analyse, der anbefaler, at vi udvikler en suverænitetspakke, er ikke det samme som, at kravene står i næste udbud.
Når suverænitet begynder at påvirke de konkrete teknologivalg
Noget interessant er sket rundt omkring i Europa, mens vi har diskuteret digital suverænitet.
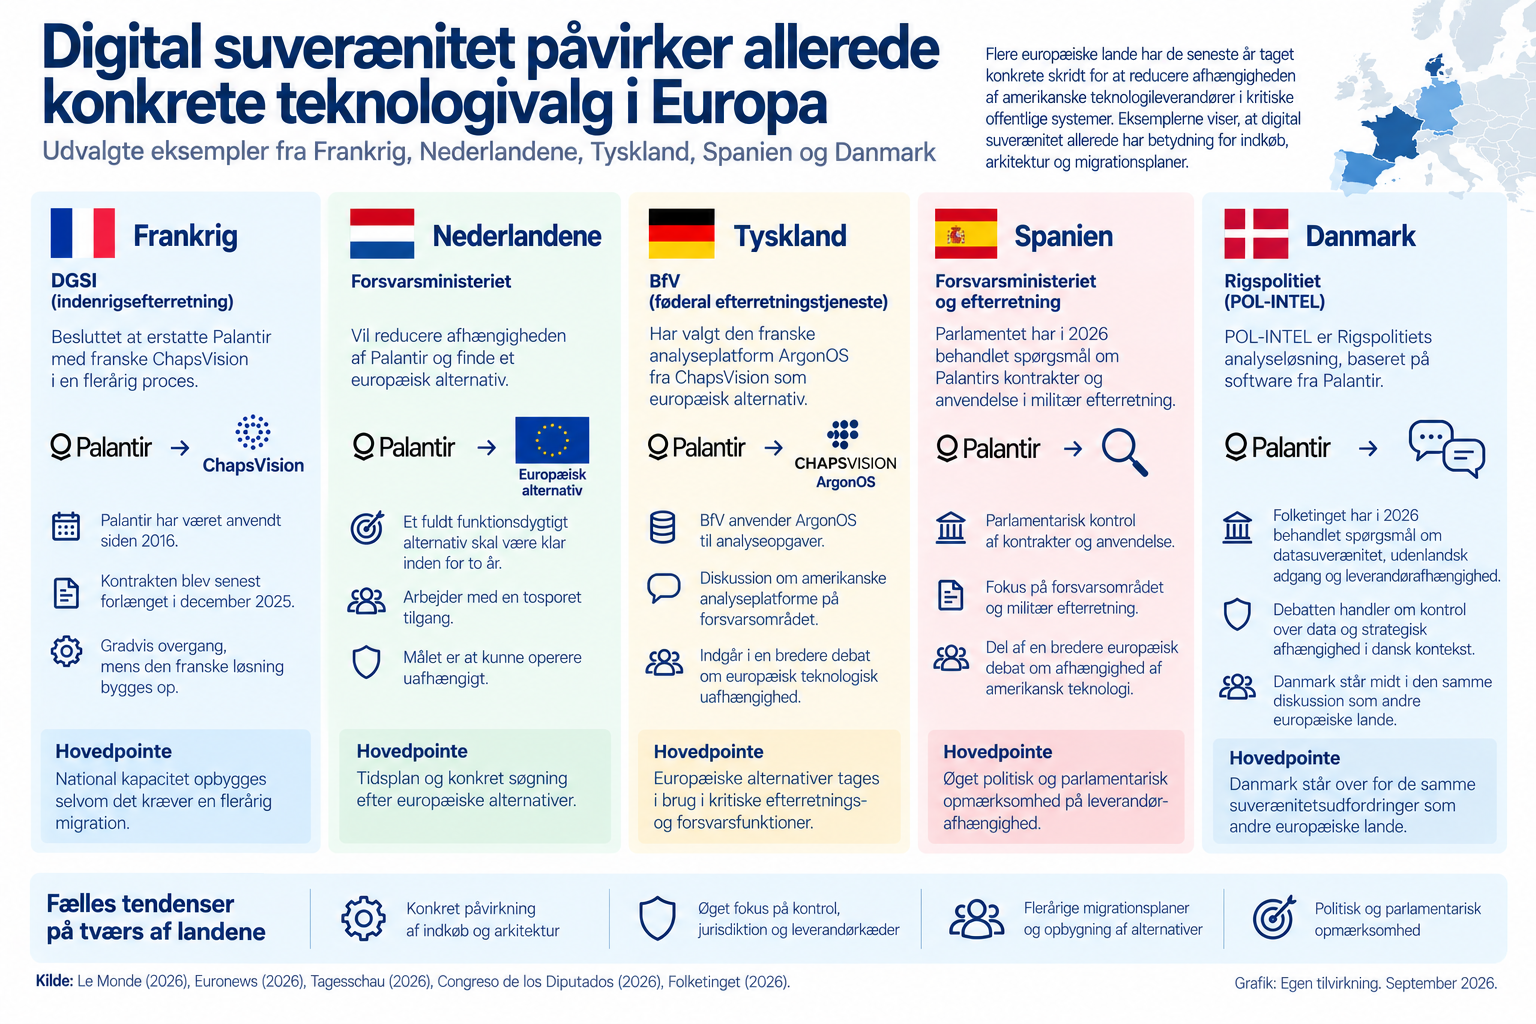
Frankrig har besluttet, at den amerikanske Palantir-platform gradvist skal erstattes hos den franske indenrigsefterretningstjeneste DGSI af den franske ChapsVision. Palantir har været anvendt siden 2016, og kontrakten blev senest forlænget i december 2025, fordi den franske løsning endnu ikke var klar til at overtage hele opgaven. Den franske stat har dermed accepteret en flerårig overgang, mens den bygger en national kapacitet op. (Le Monde, 17. juni 2026. Le Monde)
I Nederlandene har forsvarsministeriet ligeledes meldt ud, at man vil reducere afhængigheden af Palantir. Den hollandske statssekretær for forsvar har sagt, at et fuldt funktionsdygtigt alternativ skal være tilgængeligt inden for to år. Samtidig arbejder Nederlandene med en tosporet tilgang, hvor målet er at kunne operere uafhængigt og finde en europæisk alternativ løsning. (Euronews, 5. juni 2026. Euronews)
I Tyskland er diskussionen rykket ind i både forsvars- og efterretningsområdet. Det føderale indenrigsefterretningsorgan BfV har ifølge tyske medier valgt analyseplatformen ArgonOS fra franske ChapsVision som et europæisk alternativ, mens spørgsmålet om amerikanske analyseplatforme også diskuteres på forsvarsområdet. (Tagesschau; Euronews)
I Spanien har parlamentet i 2026 tilsvarende behandlet spørgsmål om Palantirs kontrakter med forsvarsministeriet og anvendelse i militær efterretning. (Congreso de los Diputados, 2026. Congreso de los Diputados)
Det interessante er ikke Palantir i sig selv, men at suverænitetsdiskussionen nu påvirker konkrete teknologivalg. Det er dér, suverænitet bliver et styringsspørgsmål.
Danmark står midt i den samme problemstilling. Folketingets Retsudvalg har i 2026 behandlet spørgsmål om politiets brug af Palantir som leverandør til POL-INTEL, herunder om datasuverænitet, udenlandsk adgang og leverandørafhængighed. (Folketinget, Retsudvalget, spørgsmål 59, 2026. Folketinget)
Danmark skal selvfølgelig ikke afskære sig fra stærk teknologi, bare fordi den kommer fra et andet land. Det ville være en både upraktisk og intellektuelt fattig definition af digital suverænitet.
Men i kritiske offentlige systemer bør “den bedste teknologi” heller ikke alene være den, der scorer højest på funktionalitet, hastighed og pris.
Den bør også vurderes på, hvor meget kontrol vi faktisk har over den, hvor let den kan auditeres, hvor afhængige vi bliver af leverandøren, og om vi reelt kan vælge den fra igen.
Det er en langt mere krævende definition af “bedst”.
EU skriver suveræniteten ind i reglerne
Og så kommer den udvikling, som jeg synes gør hele diskussionen endnu mere interessant.
Europa-Kommissionen fremlagde den 3. juni 2026 en samlet teknologisuverænitetspakke. Den omfatter blandt andet forslaget til Cloud and AI Development Act, Chips Act 2.0 og en ny europæisk open source-strategi. Kommissionen siger selv ganske åbent, at Europa er stærkt afhængigt af leverandører uden for EU på centrale digitale teknologiområder, og at pakken skal reducere de strukturelle afhængigheder og styrke Europas mulighed for at udvikle, implementere og sikre de teknologier, som samfundet er afhængigt af. (Europa-Kommissionen, 3. juni 2026. European Tech Sovereignty Package; Digital Strategy).
Det mest interessante set med offentlige it-udbudsbriller er forslaget til Cloud and AI Development Act – CADA. Der er tale om et lovforslag, ikke gældende ret. Kommissionen foreslår en fælles europæisk ramme med fire Union assurance levels. På niveau 1 skal leverandøren være etableret i EU, mens infrastruktur og databehandling som udgangspunkt skal være EU-baseret; de højere niveauer stiller strengere krav til blandt andet tredjelandsuafhængighed, ejerskab, kontrol og transparens i softwareforsyningskæden. (CADA, KOM(2026) 0502. Folketingets EU-Oplysning; Digital Strategy)
Artikel 29 er særlig interessant. Efter forslaget skal medlemsstaterne og EU-organerne identificere cloudbaserede offentlige aktiviteter med betydning for opretholdelsen af offentlig orden i NIS2-sektorerne samt blandt andet national sikkerhed, intern sikkerhed, grænsekontrol, forsvar, retsvæsen og retshåndhævelse. For disse aktiviteter skal det relevante suverænitetsniveau fastlægges gennem en risikovurdering. Myndighederne skal også overveje multi-vendor- eller multi-cloud-strategier, og hvis vurderingen kræver migration til en anden cloudtjeneste, skal den som udgangspunkt gennemføres inden for højst 12 måneder. (CADA, artikel 29. EUR-Lex)
Det er værd at dvæle ved.
Vi er altså på vej fra en verden, hvor en offentlig myndighed kan have en pæn slide om exit i sin cloudstrategi, til et forslag om, at myndigheder systematisk skal vurdere kritiske cloudafhængigheder og i visse tilfælde rent faktisk migrere.
Artikel 30 kobler risikovurderingen direkte til offentlige indkøb. Ordregivere, der køber cloud til eget brug, skal efter forslaget som udgangspunkt mindst anvende tjenester på Union assurance level 1. For aktiviteter med betydning for offentlig orden på de nævnte områder skal niveau 2, 3 eller 4 anvendes efter risikovurderingen. Forslaget rummer dog undtagelser, blandt andet hvis ingen egnet anerkendt tjeneste findes, et tidligere udbud ikke gav egnede tilbud, eller kravene medfører uforholdsmæssige omkostninger. Det er derfor ikke et absolut krav om ét bestemt teknologivalg, men en risikobaseret ramme, hvor den krævede grad af suverænitet skal kobles til aktivitetens karakter og kritikalitet. (CADA, artikel 30. EUR-Lex)
Artikel 32 går videre for udbud af innovative cloudtjenester og AI-systemer. Her skal ordregivere efter forslaget medtage ikke-prismæssige kriterier, der kan vurdere tilbudsgiverens bidrag til et europæisk cloud- og AI-økosystem, eksempelvis til EU’s digitale forsyningskæde eller gennem software og hardware designet eller produceret i Unionen. Kriterierne skal være knyttet til kontraktens genstand og må ikke være afgørende alene. (CADA, artikel 32. EUR-Lex)
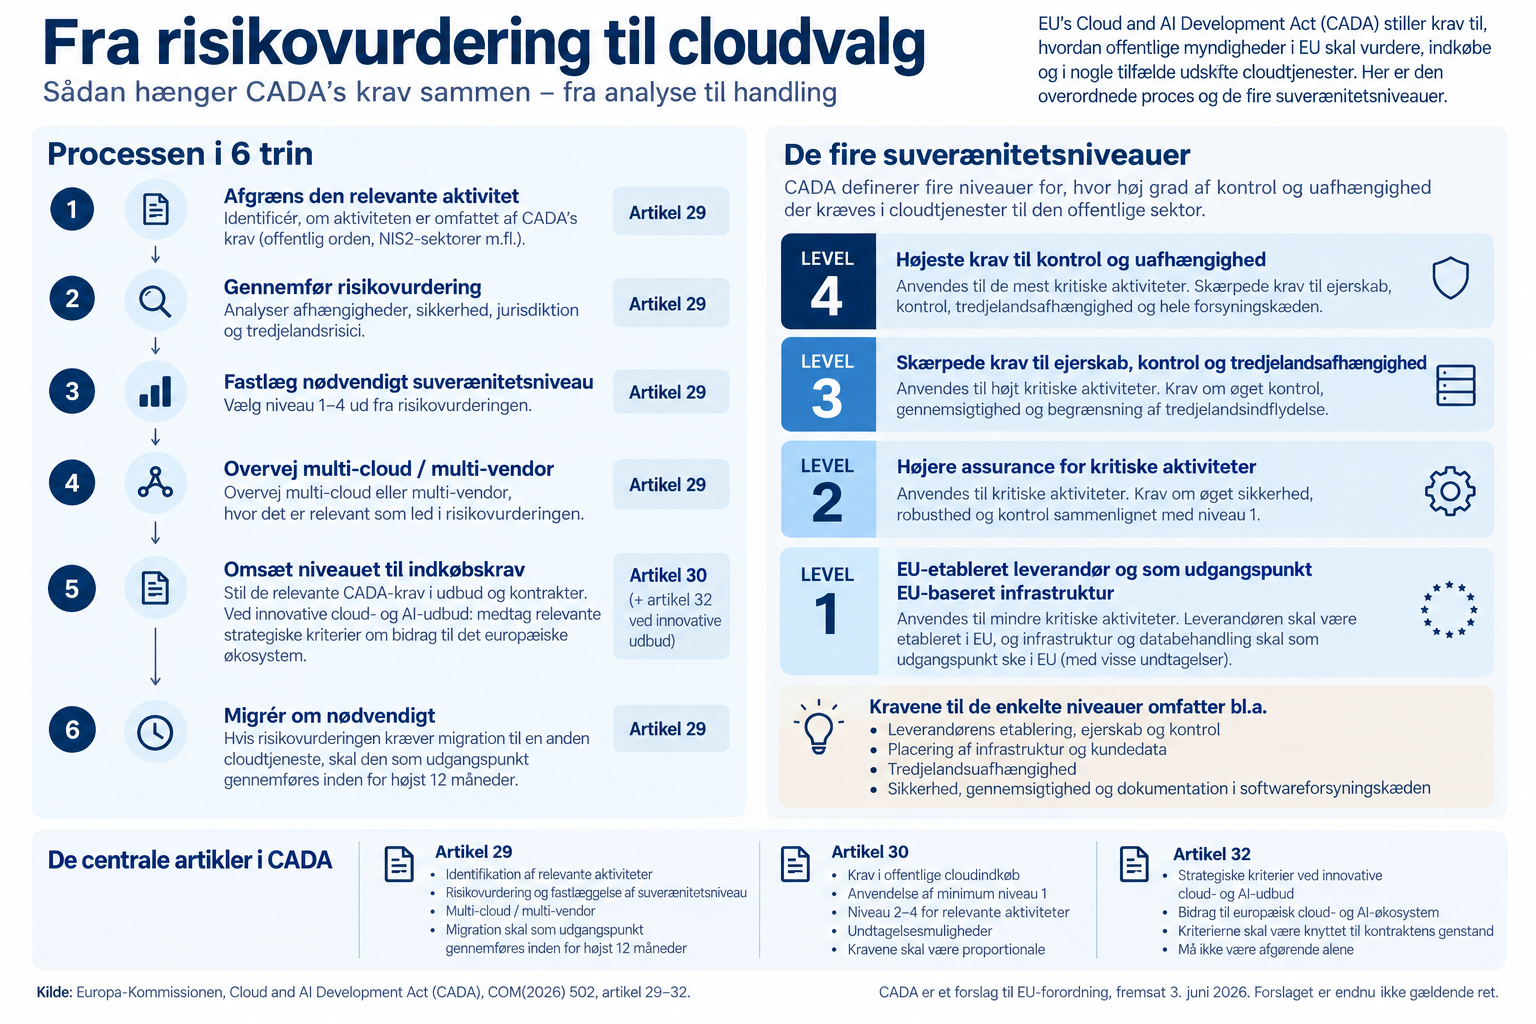
Kommissionens egen beskrivelse af CADA gør formålet meget klart: en fælles EU-ramme for cloud- og AI-suverænitet, fælles offentligt indkøb og belønning af bidrag til europæisk innovation og forsyningskæder skal reducere strategiske afhængigheder i kritisk digital infrastruktur. (Europa-Kommissionen, Cloud and AI Development Act, 3. juni 2026. Digital Strategy).
Det er en ret betydelig udvikling.
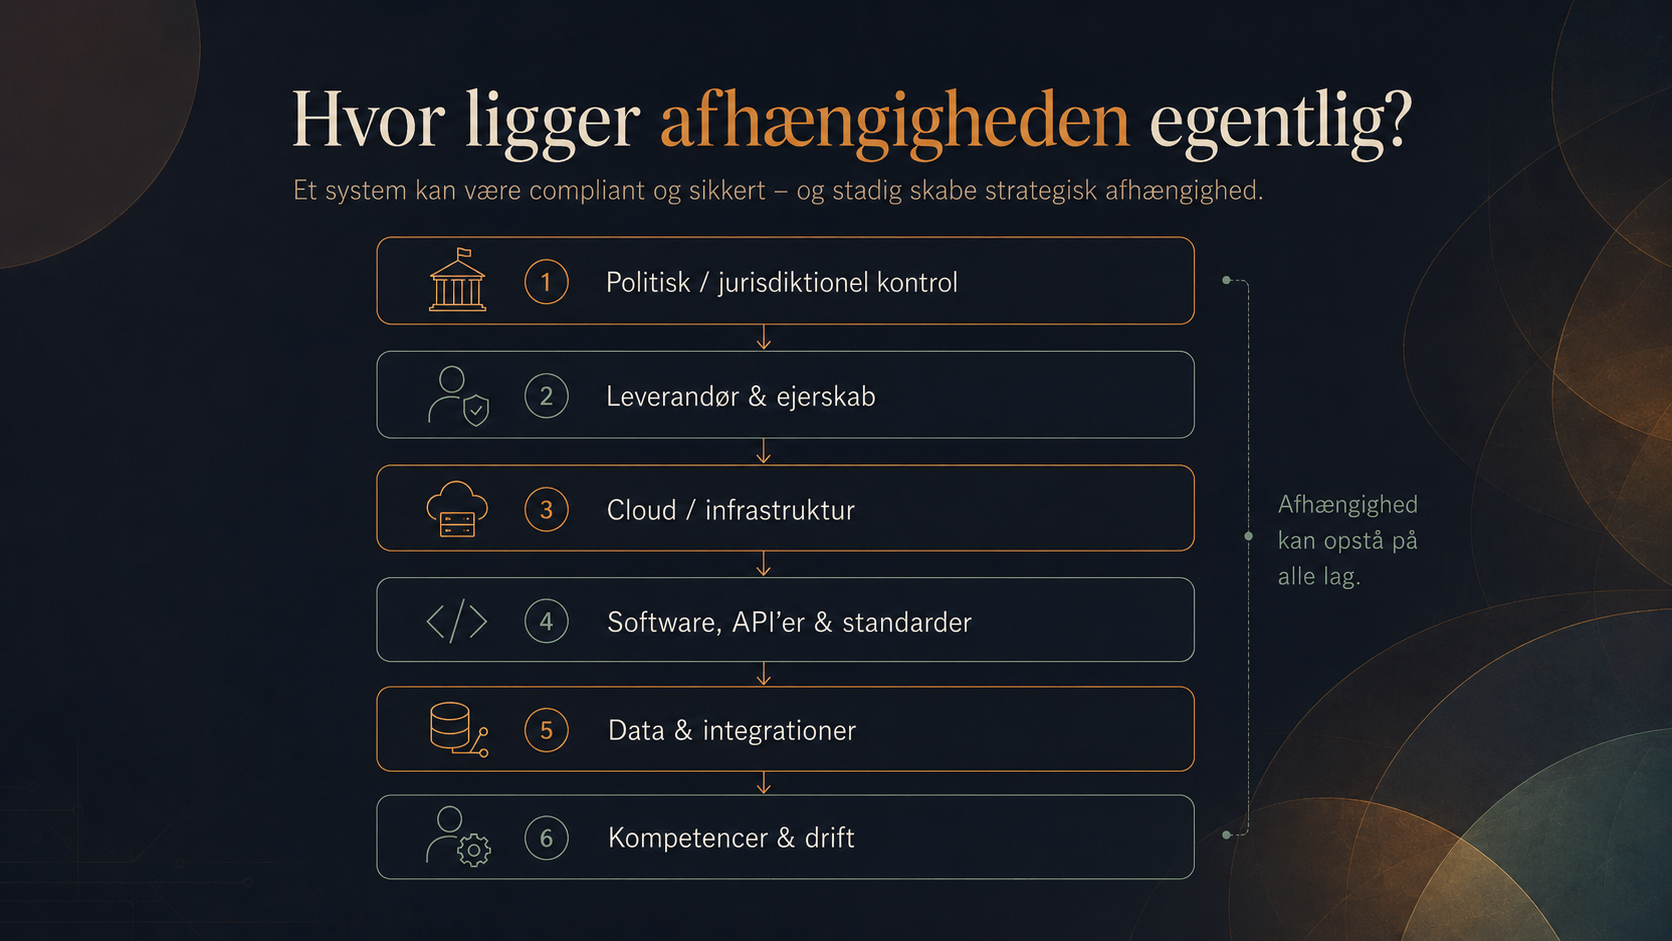
EU er i gang med at gøre en sondring eksplicit, som jeg synes har manglet i alt for mange offentlige clouddiskussioner: En løsning kan være juridisk anvendelig, sikkerhedsmæssigt forsvarlig og funktionelt glimrende og stadig skabe en strategisk afhængighed, som myndigheden eller staten bør forholde sig til.
Compliance og suverænitet er ikke det samme.
Samtidig er den generelle europæiske udbudsret på vej gennem en omfattende revision. Europa-Kommissionen fremsatte den 9. september 2026 sit forslag til en Public Procurement Act, COM(2026) 590. Forslaget skal samle og forenkle det europæiske udbudsregelsæt, øge digitaliseringen og gøre det lettere at integrere blandt andet innovation, sikkerhed og resiliens i offentlige indkøb. Det introducerer samtidig europæiske præferencekriterier som et redskab til at styrke EU’s økonomiske sikkerhed, suverænitet og modstandsdygtighed. (Europa-Kommissionen, 9. september 2026. Proposal for a regulation on public contracts and concessions; Public Procurement Act).
Forslaget behandles nu efter den almindelige EU-lovgivningsprocedure, og den endelige udformning kan derfor ændre sig. Men retningen er tydelig: Offentlige indkøb skal i højere grad kunne anvendes strategisk, og ordregivere skal efter forslaget lettere kunne integrere blandt andet kvalitet, innovation, sikkerhed og resiliens samt europæiske præferencekriterier i deres indkøb. (EUR-Lex, procedure 2026/0265/COD. EUR-Lex – COM(2026) 590).
Det er positivt, at EU gør noget konkret, og at udviklingen nu også er skrevet ind i forslag til de konkrete indkøbsregler.
Det burde bare ikke kræve, at Bruxelles gør arbejdet for os
Her rammer udviklingen samtidig noget af det, der irriterer mig mest ved den danske diskussion.
Det er nødvendigt, at EU skaber fælles rammer. Danmark kan ikke alene skabe et europæisk cloudmarked, en konkurrencedygtig halvlederindustri, egne AI-modeller i global skala eller et alternativt teknologisk økosystem til de amerikanske og kinesiske. En lille åben økonomi som den danske bliver aldrig teknologisk selvforsynende, og det bør heller ikke være ambitionen.
CADA og forslaget til den nye Public Procurement Act kan, hvis de vedtages i relevant form, give offentlige ordregivere et tydeligere juridisk grundlag for nogle af de forhold, som har været vanskelige at håndtere nationalt.
Alt det er positivt.
Men der er noget for dovent over, hvor villige vi nationalt er til at læne os op ad, at de vanskelige spørgsmål på et tidspunkt bliver defineret og besluttet et andet sted.
Det gælder især, fordi vi ikke har været nødt til at vente på CADA eller en ny Public Procurement Act for at begynde det grundlæggende arbejde.
De gældende udbudsregler kræver ligebehandling, ikkeforskelsbehandling, transparens og proportionalitet. En dansk myndighed kan derfor selvfølgelig ikke bare skrive “amerikanske leverandører er uønskede” i et almindeligt udbud og kalde det digital suverænitet. Samtidig giver de eksisterende regler mulighed for at formulere tekniske og funktionelle krav, stille krav knyttet til kontraktens genstand, evaluere på kvalitet og arbejde med omkostninger over løsningens livscyklus. (Direktiv 2014/24/EU, bl.a. artikel 18, 42, 67 og 68. EUR-Lex – udbudsdirektivet).
I praksis: Hvad kunne en offentlig myndighed gøre allerede nu?
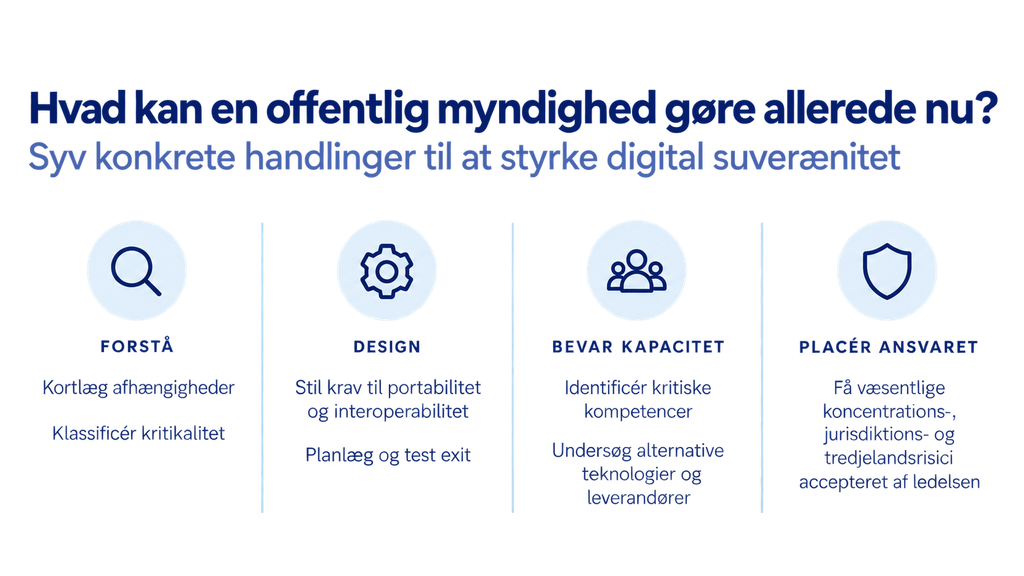
De gældende EU-udbudsregler har ikke generelt været til hinder for sagligt begrundede og proportionale krav til eksempelvis dataportabilitet, reversibilitet, dokumentation og åbne grænseflader, når kravene har været knyttet til kontraktens genstand. Myndigheder har desuden kunnet arbejde med exitplaner, kortlægning af leverandørkæder, klassifikation efter kritikalitet og bevarelse af interne kompetencer.
Vi kunne også tidligere have udviklet fællesoffentlige principper og kontraktgreb på området. Det er i store træk det, PA Consulting nu foreslår.
De nye EU-forslag kan give både større retlig klarhed og den markedsskala, Danmark mangler. Men vores nationale ansvar begynder ikke den dag, reglerne træder i kraft. Hvis strategien er først at vente på den europæiske analyse, så lovgivningen, finansieringen og til sidst implementeringsvejledningen, har vi outsourcet en stor del af den strategiske tænkning.
EU-samarbejdet er en af Danmarks største styrker. Det må bare ikke blive en undskyldning for at undlade at vælge en national retning, indtil andre har gjort det for os. Radikale Venstre har formuleret pointen godt: Der er brug for fælles europæiske løsninger, men hvert land har ansvar for at sætte arbejdet i gang på egen jord. (Radikale Venstre, 13. marts 2026. Radikale Venstre).
Der findes organisationer, som faktisk har gjort noget
Det ville til gengæld være for nemt at skrive, at hele den danske diskussion består af hensigtserklæringer. Der findes heldigvis eksempler, som viser det modsatte.
Styrelsen for Arbejdsmarked og Rekruttering er efter min vurdering et af de mest interessante. På under ni måneder gik STAR fra on-premise-infrastruktur til en EU-baseret cloudplatform på en open source-teknologistak. Infrastrukturen er defineret som kode og bygget omkring åbne API-standarder, og styrelsen har beskrevet arbejdet som en samlet rejse gennem udbud, kravspecifikation, arkitekturvalg, migration, cybersikkerhed, compliance og drift. Dansk IT beskriver resultatet som en løsning, hvor driften af fagsystemerne er gjort uafhængig af Danmarks relation til USA, Kina og Rusland. (Dansk IT, Arkitekturdagen 2026. Fra on-premise til europæisk cloud uden USA-afhængigheder).
Eksemplet viser, hvad der sker, når suverænitet bliver en reel designparameter: Arkitektur, krav og leverandørvalg kan ændre sig, og migrationen må behandles som et organisatorisk projekt. Bagefter har man en anden risikoprofil.
ATP arbejder på en anden, men lige så interessant måde med problemstillingen. Her behandles digital suverænitet som et strategisk tema, og organisationen klassificerer forretningsfunktioner efter kritikalitet for derefter systematisk at identificere kritiske it-aktiver, afhængigheder og leverandørrelationer. Det er efter min mening en langt mere moden tilgang end den almindelige diskussion om, hvorvidt man generelt er “for” eller “imod” amerikansk cloud. (Dansk IT, Arkitekturdagen 2026. ATP – Digital suverænitet og kritikalitet).
Danmark har også taget et større konkret skridt på AI-området. I juli 2026 meddelte regeringen, at Danmark er klar til at aftage kapacitet for op til 750 mio. kr. over fem år fra det europæiske AI-gigafabrikprojekt. Christina Egelund begrundede direkte initiativet med, at Danmark og Europa befinder sig i en uholdbar situation, fordi vi er for afhængige af lande uden for EU på AI-området. (Forsknings-, Uddannelses- og Digitaliseringsministeriet, 31. juli 2026. Danmark melder sig på banen i projekt med AI-gigafabrikker).
Det er reel handling, og den skal anerkendes.
Men det er stadig frontløbere og særskilte projekter. Den egentlige prøve kommer, når suverænitet begynder at påvirke de almindelige beslutninger: næste licensfornyelse, næste ESDH-udbud, næste cloudrammeaftale, næste AI-platform, næste IAM-løsning, næste sikkerhedsprodukt og næste fagsystem, som skal leve de kommende 10 eller 15 år.
Det kan faktisk lade sig gøre at flytte en stor organisation
Argumentet om, at store organisationer er vanskelige at vende, er rigtigt. Det er bare ikke et særlig godt argument for at lade være.
Schleswig-Holstein er et nyttigt modbevis.
Den tyske delstatsadministration gennemførte i 2025 en seks måneder lang migration af mere end 40.000 postkasser og over 100 millioner e-mails og kalenderposter fra Microsoft Exchange og Outlook til Open-Xchange og Thunderbird. Det var en del af en mere omfattende strategi for en digitalt suveræn offentlig arbejdsplads. (Schleswig-Holstein, 6. oktober 2025. Schleswig-Holstein – mailsystemet overgår til open source).
I december 2025 var næsten 80 procent af arbejdspladserne i delstatsadministrationen uden for skatteforvaltningen overgået til LibreOffice. Delstaten oplyste samtidig, at omlægningen allerede havde reduceret licensomkostningerne med mere end 15 mio. euro, mens der i 2026 var afsat ni mio. euro i engangsinvesteringer til migration og videreudvikling. (Schleswig-Holstein, 4. december 2025. Schleswig-Holstein – digital suverænitet er mulig og økonomisk).
Det har krævet ændrede arbejdsgange, migration, kompetenceopbygning, tilpasninger og investeringer. Det er netop det interessante.
Hvis suverænitet aldrig må skabe friktion, bliver det meget svært at opnå den.
Den tyske forbundsadministration er samtidig begyndt at omsætte problemstillingen direkte til indkøb og kontraktstandarder. I marts 2026 blev de tyske EVB-IT-standardvilkår opdateret, så open source langt tydeligere kan anskaffes og anvendes i den offentlige administration. De nye standarder indeholder blandt andet muligheder for større transparens om softwarekomponenter og afhængigheder gennem Software Bills of Materials. (Bundesministerium für Digitales und Staatsmodernisierung, 20. marts 2026. Open Source rechtssicher beschaffen).
To måneder senere afsluttede det samme ministerium et europæisk udbud om en suveræn AI-cloud til den tyske offentlige sektor. Den tyske digitaliseringsminister beskrev projektet som en strategisk beslutning om at bygge offentlig digitalisering på en infrastruktur, som administrationen selv kontrollerer. (BMDS, 21. maj 2026. BMDS – souveräne KI-Cloud).
Det er den forskel, jeg gerne vil se mere af i Danmark.
Hvis du har beslutningskompetencen, er spørgsmålet efterhånden dit
Vi mangler ikke længere forklaringer på, hvad digital suverænitet betyder. Hvis du sidder med ansvar for en større offentlig it-portefølje, et budget, en arkitektur eller et kommende udbud, er diskussionen efterhånden konkret.
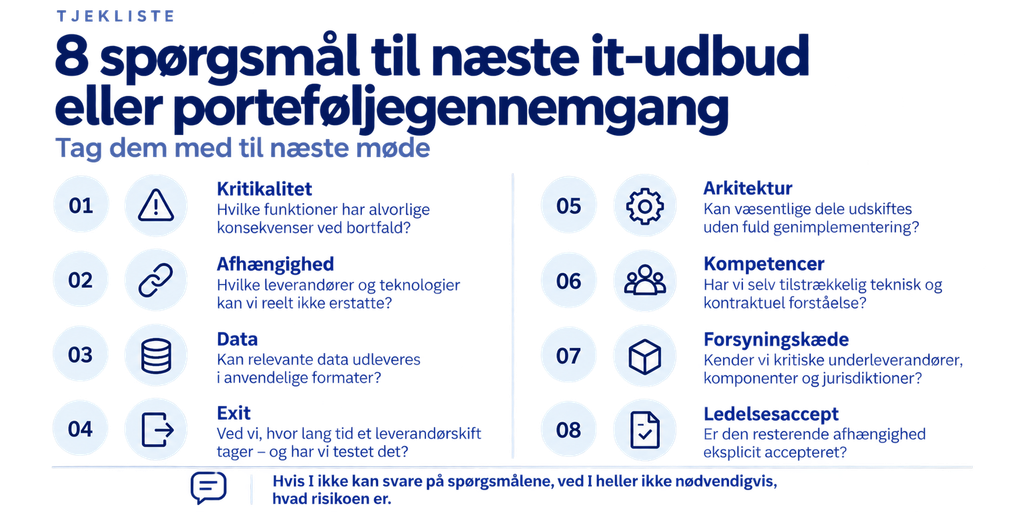
Ved du, hvilke afhængigheder der er kritiske, hvad det vil koste at komme ud af dem, og om en anden leverandør kan overtage data og drift uden en flerårig genimplementering? Har organisationen kompetencer til selv at forstå platformene? Er jurisdiktions-, forsyningskæde- og tredjelandsrisici accepteret som ledelsesbeslutninger? Og hvis der ligger en exitstrategi i kontrakten: Har nogen testet den?
Jeg kan sagtens forestille mig, at svarene på de spørgsmål i mange tilfælde stadig fører til Microsoft, AWS, Google, Oracle eller andre store internationale leverandører. Digital suverænitet betyder ikke, at alle udbud skal vindes af en europæisk virksomhed, at alle systemer skal være open source, eller at offentlig it skal drives fra et kælderrum i Danmark.
Det afgørende er, om afhængigheden er synlig, vurderet og accepteret på det rigtige niveau.
Det samme gælder på nationalt niveau. Hvis en stat accepterer, at kritiske teknologier, forsyningskæder eller sikkerhedskapaciteter er afhængige af andre, bør det være et bevidst strategisk valg, hvor man samtidig har taget stilling til, hvilke alternativer og hvilken buffer man har brug for.
Der er forskel på at købe teknologi og at afgive styring.
Den forskel synes jeg fortsat, at alt for mange organisationer behandler for lemfældigt.
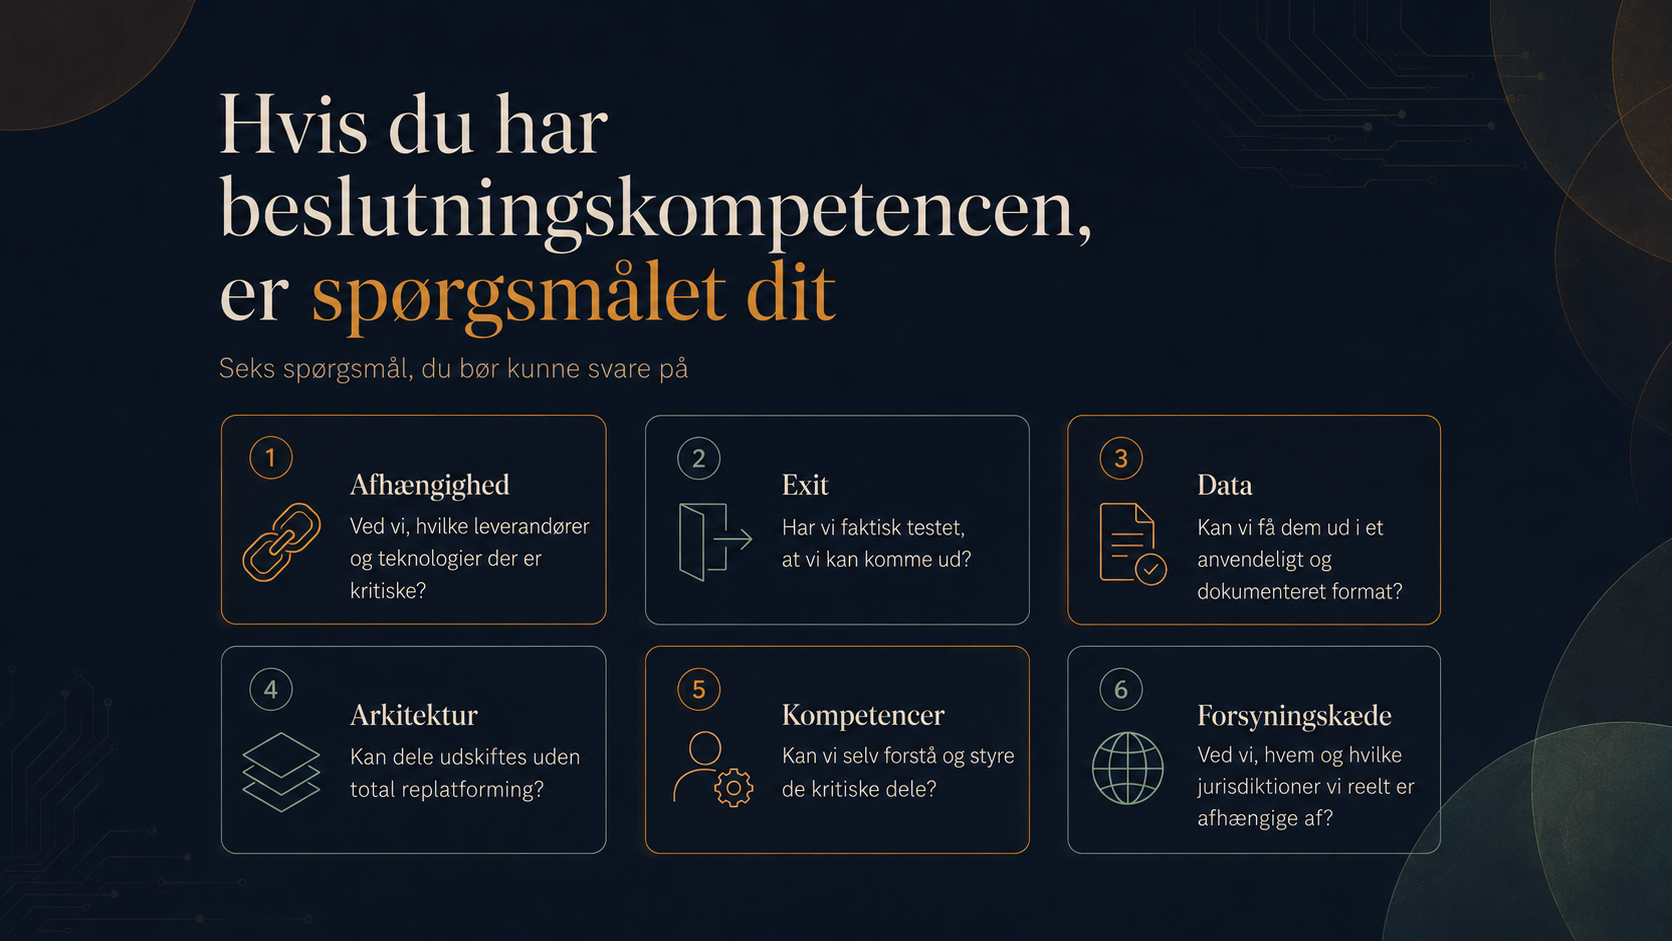
Tjekliste – 8 spørgsmål til næste porteføljegennemgang eller it-udbud
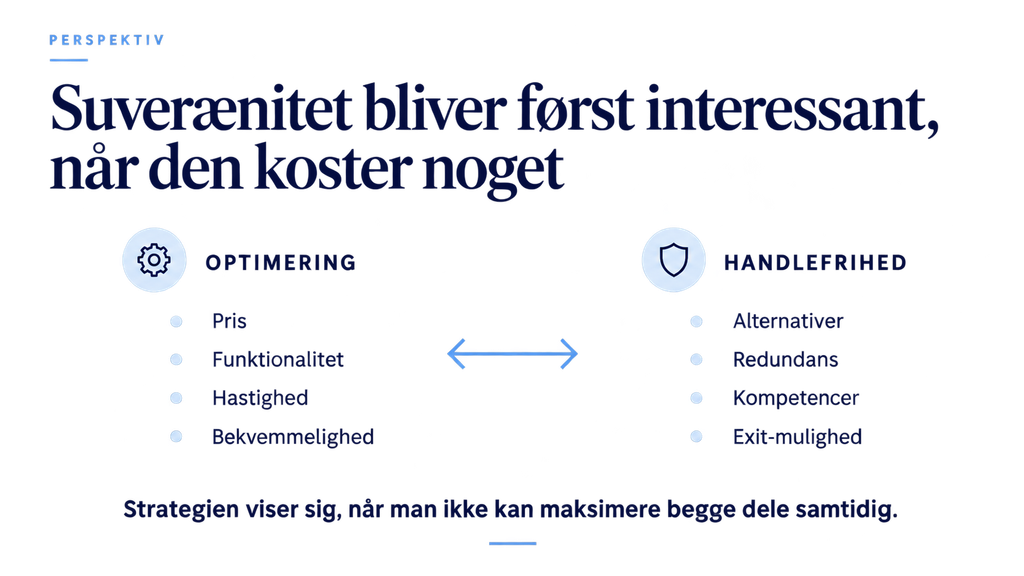
Suverænitet bliver først interessant, når den koster noget
En stor del af problemet er efter min mening, at digital suverænitet lyder glimrende, så længe ingen skal betale for den.
Hvis det mere suveræne alternativ samtidig er billigere, bedre og lettere at implementere, er der ikke ret meget strategi i beslutningen.
Den reelle prioritering viser sig, når alternativet har færre funktioner, kræver flere interne kompetencer, betyder en dyr migration eller skaber mere besvær for brugerne.
Det er dér, man finder ud af, om digital suverænitet faktisk er blevet et strategisk mål, eller om det bare er blevet et nyt ord i strategien.
Vi accepterer allerede store omkostninger på andre områder, fordi forsyningssikkerhed og handlefrihed har værdi. Vi betaler for beredskab, redundans, lagerkapacitet, nødstrøm og militære kapaciteter, som vi helst aldrig får akut brug for.
På digitaliseringsområdet har vi i højere grad vænnet os til at betragte parallelle muligheder, alternative leverandører og intern teknisk kapacitet som ineffektivitet.
Det syn bliver svært at fastholde, når statsministeren samtidig siger, at ejerskabet over fremtidens AI- og kvanteteknologier er sikkerhedspolitik. (Statsministeriet, 19. august 2026. Statsministeriet).
Hvis den præmis er rigtig, kan vi heller ikke kræve, at enhver investering i digital handlefrihed skal kunne forsvares med en kortsigtet business case og positiv ROI inden næste budgetår.
Og her synes jeg fortsat, at ledelsesniveauet slipper for let.
Jeg trækker selv stikket lidt nu
Jeg har brugt tilstrækkelig tid på at tale om digital suverænitet for en stund.
Argumenterne ligger efterhånden på bordet. Regeringen har skrevet digital suverænitet ind i sit politiske grundlag, statsministeren har koblet teknologisk ejerskab til sikkerhedspolitik, Digitaliseringsstyrelsen har foreslået en suverænitetspakke til offentlige it-udbud, og CADA-forslaget vil, hvis det vedtages, gøre risikovurderinger og suverænitetsniveauer til en direkte del af offentlige cloudindkøb. Den 9. september 2026 fremsatte Kommissionen desuden sit forslag til en ny Public Procurement Act.
Der er ikke længere nogen særlig intellektuel præstation i at konstatere, at afhængigheden findes.
Bolden ligger efterhånden hos dem, der har budgetterne, porteføljerne, lovgivningskompetencen og ansvaret for de næste store teknologivalg.
Jeg vil derfor selv bruge mere tid på den anden side af problemet og undersøge, hvor vanskelige de principper, jeg har argumenteret for, bliver, når de skal fungere i praksis.
Jeg er allerede begyndt med min egen digitale hverdag: alternative værktøjer, lokal drift og muligheden for at køre en LLM på egen hardware, så prompts og dokumenter kan behandles lokalt. Spørgsmål om performance, sikkerhed, vedligeholdelse, strømforbrug, kompetencer og pris dukker hurtigt op. Det er sundt for min egen argumentation. Hvis organisationer bør acceptere mere friktion for at bevare kontrol, bør jeg også forstå, hvad den friktion faktisk består i.
Jeg vil også tættere på teknologisk suverænitet, når software møder fysiske produkter. Droner er et godt eksempel: Et produkt kan være købt og ejet i Danmark eller Europa, mens kritiske komponenter, firmware, cloudtjenester, kommunikationsprotokoller og chips stadig kontrolleres andre steder. Spørgsmålene ligner dem fra cloud, men bliver fysiske: Hvem kan opdatere firmwaren? Kan produktet fungere uden producentens backend? Kan det repareres og videreudvikles uden producenten? Og hvor i forsyningskæden findes der reelle alternativer?
Det er også interessant i lyset af den europæiske udvikling. Chips Act 2.0 er direkte begrundet med behovet for at reducere strategiske afhængigheder i halvlederforsyningen, og Kommissionen nævner blandt andet droner som en af de teknologier, der er afhængige af Europas fremtidige chipkapacitet. (Europa-Kommissionen, Chips Act 2.0, 3. juni 2026. Digital Strategy – Chips Act 2.0)
Samtidig vil jeg tættere på, hvordan den private sektor arbejder med de samme valg, når kapital, time-to-market, kunder, immaterielle rettigheder, leverandørkæder og teknologisk risiko mødes på andre vilkår. Det er afgørende, fordi europæisk digital suverænitet ikke kan skabes alene gennem krav til det offentlige. Den private sektor skal bygge de produkter og økosystemer, der giver organisationer reelle alternativer. EU’s nye open source-strategi placerer da også open source centralt i Europas teknologiske suverænitet på tværs af offentlig og privat sektor. (Europa-Kommissionen, EU Open Source Strategy, 3. juni 2026. EU Open Source Strategy)
Måske får jeg undervejs mere sympati for de organisationer, jeg kritiserer, fordi alternativerne viser sig at være umodne, dyre eller dårligere. Måske bliver jeg mindre tålmodig med, hvor lidt der bliver gjort. Begge udfald er nyttige.
Når jeg vender tilbage til emnet, vil jeg gerne have mere med end endnu en analyse af, hvad andre bør gøre. Jeg vil have prøvet mere selv, bygget noget, fejlet med noget, valgt teknologi til og fra og fået en bedre forståelse af, hvad kontrol faktisk koster, når man selv skal betale prisen i tid, penge og besvær.
Indtil da ligger bolden hos dem, der nu har fået ordene ind i regeringsgrundlaget, strategierne, analyserne og EU-forslagene. Flere politikere har været med til at løfte spørgsmålet. Caroline Stage satte konkrete forsøg i gang, STAR og ATP viser, at begrebet kan omsættes til styring og arkitektur, og EU-Kommissionen forsøger at gøre suverænitet konkret gennem CADA, open source-strategien og udbudsreformen.
Men vi skal passe på med at gøre Bruxelles til den institution, der hver gang skal opdage vores strategiske problemer, definere dem, udvikle redskaberne og til sidst fortælle os, hvordan vi skal håndtere dem.
Europæisk samarbejde er nødvendigt. National passivitet er det ikke.
Og hvis Danmark først bliver i stand til at arbejde systematisk med digital suverænitet, når EU har gjort det obligatorisk, så har vi i virkeligheden demonstreret præcis den styringsmæssige afhængighed, som hele diskussionen handler om.
Det er meget praktisk, men ikke særlig suverænt.
Digital suverænitet begynder med at opdage, hvor afhængig man allerede er. På et tidspunkt må næste skridt være selv at træffe beslutningen om at gøre noget ved det.